
 English
 English (US)
 English (AU)
 English (NZ)
 English (SA)
 Français
 Français (CA)
 Italiano
 Deutsch
 Español
 Español (LatAm)
 Nederlands
 Português
 Português (BR)
 Polski
 العربية
 עברית
 Svenska
 Dansk
 Suomi
 Norsk
 Български
 Ελληνικά
 Lietuvių
 Română
 Čeština
 Magyar
 Türkçe
 日本語
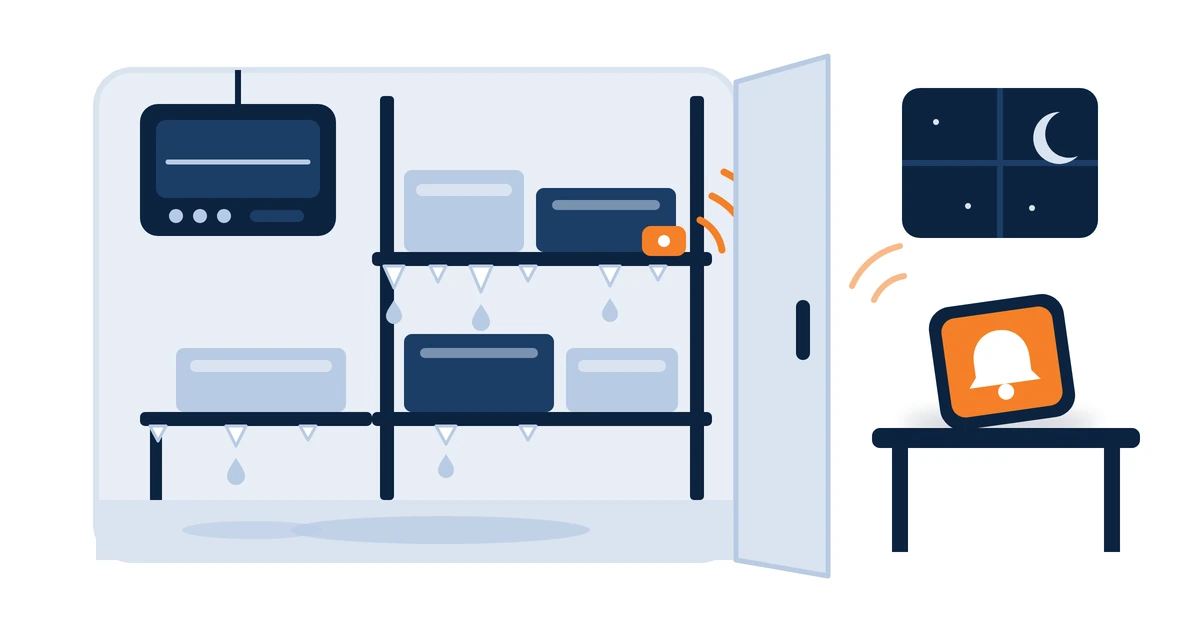
Ranskan kansallinen tietoturvaloukkausten käsittelyryhmä CERT-FR antoi 12. lokakuuta 2026 hälytyksen, jonka mukaan se oli tietoinen lukuisista kaupallisia kylmälaitteistoja ohjaavien etäohjausyksiköiden murroista. Kolme viikkoa myöhemmin ongelma oli eurooppalainen. ENISAn, Euroopan komission, Europolin Euroopan verkkorikostorjuntakeskuksen ja EU:n kansallisten häiriötilanteiden käsittelyryhmien verkoston yhteisen lausunnon mukaan kaupallisiin kylmäjärjestelmiin oli 11. lokakuuta lähtien kohdistunut hyökkäyksiä useissa EU:n jäsenvaltioissa, ja uusi tapausaalto seurasi 1.–2. marraskuuta.
Tutkinnat ovat yhä käynnissä. Tähän mennessä julkaistut tiedotteet kertovat kuitenkin jo riittävästi, jotta kylmä- ja pakasteelintarvikeyritykset voivat toimia ennen joulusesonkia.
Mitä Isossa-Britanniassa tapahtui
Toinen aalto ulottui Britanniaan. Esitellessään Ison-Britannian kansallisen kyberturvallisuuskeskuksen vuosikatsauksen 3. marraskuuta sen pääjohtaja Richard Horne sanoi: ”Tästä seuraava altistumisemme yhteiskuntana on valtava, ja sitä hyödynnetään yhä enemmän kyberhyökkäyksissä, kuten näemme kylmälaitteiden häiriöissä eri puolilla Eurooppaa.”
The Recordin julkistamistilaisuutta koskevan uutisen mukaan NCSC kuvasi kansallisia vaikutuksia vähäisiksi. Association of Independent Meat Suppliers kertoi samalle julkaisulle, että kolme sen jäsentä oli joutunut hyökkäyksen kohteeksi eikä yksikään ollut menettänyt lihaa, ja lisäsi, että tapauksen ”on toimittava muistutuksena kaikille elintarvikealalla, missä tahansa kohdassa toimitusketjua he ovatkin, että jotkut saattavat pitää heidän yrityksiään kohteina.” Eräs brittiläinen hedelmä- ja vihannestukkukauppias kertoi irrottaneensa kylmälaitteen fyysisesti internetistä nähtyään, miten se kytkettiin etänä sulatustilaan.
Useimmat näistä yrityksistä välttyivät menetyksiltä, koska joku huomasi tilanteen ajoissa. Sen ei pitäisi olla tuurin varassa.
Ongelma ohjausyksikköön luottamisessa
Viisi yhdysvaltalaista virastoa, muun muassa Cybersecurity and Infrastructure Security Agency (CISA) ja FBI, julkaisi 5. marraskuuta yhteisen tiedotteen. Sen mukaan hyökkääjät voivat hyödyntää päivittämättömiä tai internetistä tavoitettavia ohjausyksiköitä ”muuttaakseen asetuksia etänä ja pakottaakseen laitteet jatkuviin lämmitys- ja sulatusjaksoihin”. Mahdollisten vaikutusten luettelossa on kohta ”Näkyvyyden menetys nykyisiin lämpötiloihin (näkymänestotila).”
Tuo ilmaus on ongelman ydin. Monissa toimipaikoissa yksi ohjausyksikkö hoitaa useita tehtäviä: se ohjaa jäähdytystä, näyttää lämpötilan, antaa hälytyksen ja pitää lokia. Jos hyökkääjä hallitsee tuota laitetta, hän voi hallita sekä sitä, mitä sinä näet, että sitä, mitä kylmälaite tekee. Lämpötilanäyttö, joka näyttää normaalia, kun kuorma lämpenee, on huonompi kuin ei näyttöä lainkaan, koska se estää ketään tarkistamasta.
Sama tiedote toteaa, että näitä ohjausyksiköitä käytetään laajalti, ”myös kylmäkuljetuspalveluissa”, lämpötilan etävalvontaan, jatkuvaan kirjaukseen ja sulatuksen hallintaan. Tähän mennessä raportoidut tapaukset ovat sattuneet kiinteissä toimipaikoissa, kuten supermarketeissa, kylmävarastoissa ja jalostamoissa, eikä yksikään tiedotteista kuvaa ajoneuvon joutuneen hyökkäyksen kohteeksi. Suunnittelukysymys on kuitenkin sama, oli kylmätila sitten varastohuone tai perävaunu.
Riippumaton toinen tallenne
Ratkaisu ei ole monimutkainen. Sijoita jokaiseen merkitykselliseen kylmätilaan erillinen lämpötila-anturi, joka raportoi omaa yhteyttään pitkin omalle alustalleen ja jolla on omat hälytyssääntönsä ja omat kirjautumistunnuksensa. Sen ei pitäisi olla yhteydessä kylmälaitteen ohjausyksikköön, eikä sitä pitäisi pystyä muuttamaan ohjausyksikön kautta.
Mitä se antaa sinulle:
- Toisen mielipiteen. Jos ohjausyksikkö näyttää −20 °C ja riippumaton anturi −8 °C, jo ristiriita itsessään on hälytys.
- Hälytyskanavan, johon hyökkääjä ei ole koskenut. Raja-arvojen ulkopuoliset lukemat menevät nimetyn henkilön puhelimeen, teki ohjausyksikkö mitä tahansa.
- Tallenteen, johon voit luottaa jälkikäteen. Kun vakuutusyhtiö, asiakas tai elintarvikevalvonnan tarkastaja kysyy, mitä tuote koki, sinulla on aikaleimattu käyrä, joka ei ole peräisin vaarantuneesta järjestelmästä.
Yhtä tärkeää on se, mitä se ei tee. Se ei pysäytä hyökkäystä, ja se on itsekin verkkoon kytketty järjestelmä, joten esitä sen toimittajalle samat tietoturvakysymykset kuin minkä tahansa muun järjestelmän toimittajalle: miten se päivitetään, miten pääsyä hallitaan ja miten haavoittuvuuksista ilmoitetaan. Omat vastauksemme näihin kysymyksiin löytyvät Luottamuskeskuksestamme.
Miksi panokset ovat suuret
Laki asettaa vähimmäistason. Elintarvikehygieniaa koskeva lainsäädäntö (asetus (EY) N:o 852/2004, liite II, sellaisena kuin sitä sovelletaan Isossa-Britanniassa) toteaa: ”Kylmäketjua ei saa katkaista”, mutta sallii rajallisia jaksoja lämpötilan hallinnan ulkopuolella silloin, kun siitä ei aiheudu terveysriskiä. Ison-Britannian hallituksen yrityksille suunnatun ohjeistuksen mukaan kylmäsäilytettävät elintarvikkeet on säilytettävä 8 °C:ssa tai sitä kylmemmässä, minkä ohjeistus kuvaa lakisääteiseksi vaatimukseksi Englannissa, Walesissa ja Pohjois-Irlannissa ja suositukseksi Skotlannissa. Sama ohjeistus suosittelee kylmälaitteiden asettamista 5 °C:seen tai sen alle, jotta elintarvikkeet pysyvät riittävän kylminä, vaikka lämpötila muuttuisi.
Kansallinen kokonaiskuva nostaa panoksia entisestään. Ison-Britannian valtiontalouden tarkastusvirasto National Audit Office raportoi syyskuussa, että noin 50 % Isossa-Britanniassa kulutukseen menevistä elintarvikkeista kulkee kylmäketjun kautta, ja mainitsi sen keskeisten riskien joukossa ”altistumisen kyberpoikkeamille, jotka vaikuttavat lämpötilanhallinta-, valvonta- ja logistiikkajärjestelmiin”.
Mitä tehdä tällä viikolla
| Toiminto | Neuvon lähde |
|---|---|
| Selvitä, voiko johonkin kylmälaitteen ohjausyksikköön päästä internetistä. Älä oleta, ettei voi. | NCSC (elokuu 2026): organisaatioiden ”ei pitäisi olettaa, että niiden OT-järjestelmiin ei pääse internetistä, varmistamatta asiaa” |
| Poista julkinen internetaltistus ja palauta etäkäyttö vain suojatun VPN:n tai suojatun verkon kautta | CERT-FR:n hälytys, 12. lokakuuta 2026 |
| Tarkista vakuutusehtosi ennen kuin katkaiset tietoyhteyden kylmälaiteurakoitsijaasi | CERT-FR:n hälytys, 12. lokakuuta 2026 |
| Tarkista ohjausyksikön koko konfiguraatio, erityisesti sulatusaikataulut | CERT-FR:n hälytys, 12. lokakuuta 2026 |
| Vaihda oletussalasanat, päivitä laiteohjelmisto ja poista käytöstä laitteet, joita valmistaja ei enää tue | CISA ja kumppanit, 5. marraskuuta 2026 |
| Aseta kohtuulliset asetusarvojen rajat ja hälytykset poikkeamista | CISA ja kumppanit, 5. marraskuuta 2026 |
| Asenna riippumaton anturi jokaiseen merkitykselliseen kylmähuoneeseen ja ajoneuvon osastoon, ja ohjaa hälytykset nimetylle päivystäjälle | Oma suosituksemme |
| Sovi, kuka menee paikalle kello 2 yöllä ja miten hän pääsee sisään | Oma suosituksemme |
Viimeinen rivi on se, jonka useimmat suunnitelmat ohittavat. Hälytys on vain niin hyvä kuin sen vastaanottava henkilö ja toimet, joihin hän pystyy. Päätä etukäteen, kuka kantaa puhelinta, mitä hän tekee ensin ja milloin tuote siirretään tai asetetaan pitoon.
Pakettiautot, perävaunut ja kylmävarastot yhdessä
Kun samalla toimijalla on sekä rakennuksia että ajoneuvoja, yksi riippumaton anturikanta kylmähuoneissa, kylmäautoissa ja kylmäperävaunuissa pitää hälytykset ja tallenteet yhdessä paikassa. Langattomat anturit voidaan asentaa ilman johdotusta kylmäkoneeseen, mikä sopii myös vuokratuille ja kolmansien osapuolten perävaunuille. Jos seurantajärjestelmäsi lukee myös kylmäkoneen omia tietoja, se on hyödyllistä, mutta se on toinen näkymä ohjausyksikköön, ei riippumaton tallenne.
Anturien, yhdyskäytävien ja hälytysten yhteistoiminta on kuvattu lämpötilaseurantasivullamme. Laajemman kuvan kylmäjakelusta saat elintarvike- ja juoma-alan toimialakatsauksesta.
Lähteet: CERT-FR — Alert CERTFR-2026-ALE-012 (12. lokakuuta 2026, päivitetty 16. lokakuuta 2026); ENISA, Euroopan komissio ja Europol — Joint statement on cyber incidents in refrigeration systems across the EU (4. marraskuuta 2026); CISA, FBI, HHS, USDA ja DOT — US Government Partners Urge Hardening Industrial Refrigeration and Cold Chain Monitoring Systems (5. marraskuuta 2026); NCSC — Richard Hornen puhe NCSC Annual Review 2026 -julkistustilaisuudessa (3. marraskuuta 2026); NCSC — Disruptive cyber activity highlights risk from internet-exposed systems and edge devices (27. elokuuta 2026); The Record — British businesses caught in Europe-wide supermarket fridge attacks (3. marraskuuta 2026); National Audit Office — Resilience of the food supply chain to disruptions (4. syyskuuta 2026); asetus (EY) N:o 852/2004, liite II (legislation.gov.uk); GOV.UK — Food hygiene for your business: chilling and freezing. Kaikki lähteet tarkistettu uudelleen 15. marraskuuta 2026. Yleistä ohjeistusta, ei oikeudellista neuvontaa.