
 English
 English (US)
 English (AU)
 English (NZ)
 English (SA)
 Français
 Français (CA)
 Italiano
 Deutsch
 Español
 Español (LatAm)
 Nederlands
 Português
 Português (BR)
 Polski
 العربية
 עברית
 Svenska
 Dansk
 Suomi
 Norsk
 Български
 Ελληνικά
 Lietuvių
 Română
 Čeština
 Magyar
 Türkçe
 日本語
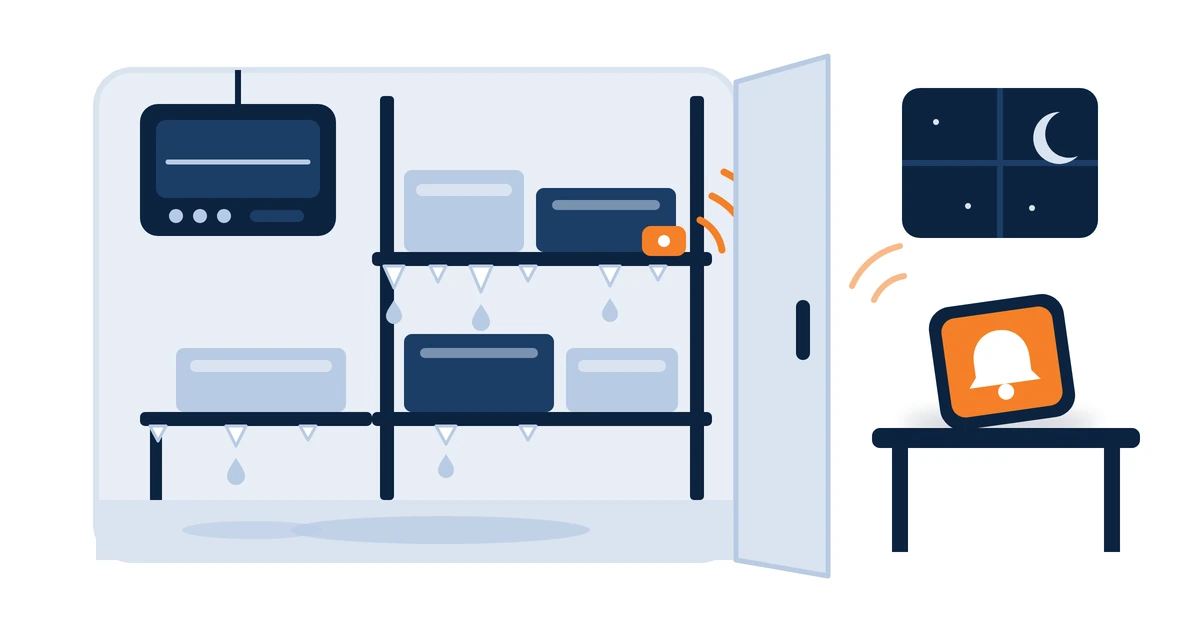
La 12 octombrie 2026, echipa națională franceză de răspuns la incidente informatice, CERT-FR, a emis o alertă prin care spunea că are cunoștință de numeroase compromiteri ale controlerelor la distanță care deservesc instalațiile frigorifice comerciale. Trei săptămâni mai târziu, problema era europeană. O declarație comună a ENISA, a Comisiei Europene, a Centrului european pentru combaterea criminalității informatice al Europol și a rețelei UE a echipelor naționale de răspuns la incidente a spus că, începând cu 11 octombrie, sistemele frigorifice comerciale fuseseră lovite în mai multe state membre ale UE, cu un nou val de incidente la 1–2 noiembrie.
Investigațiile sunt încă în curs. Dar avertismentele publicate până acum spun deja suficient pentru ca firmele de alimente refrigerate și congelate să acționeze înainte de vârful sărbătorilor de iarnă.
Ce s-a întâmplat în Marea Britanie
Al doilea val a ajuns în Marea Britanie. La lansarea raportului anual al National Cyber Security Centre, la 3 noiembrie, directorul său executiv, Richard Horne, a spus: „Expunerea noastră rezultată, ca societate, este uriașă și tot mai exploatată în atacuri cibernetice, așa cum vedem în perturbarea unităților frigorifice din Europa.”
NCSC a descris impactul național ca fiind minim, potrivit relatării The Record despre lansare. Association of Independent Meat Suppliers a declarat aceleiași publicații că trei dintre membrii săi au fost afectați și că niciunul nu a pierdut carne, adăugând că incidentul „trebuie să fie o reamintire pentru toată industria alimentară, indiferent de punctul din lanțul de aprovizionare în care se află, că afacerile lor pot fi văzute de unii ca ținte.” Un angrosist britanic de fructe și legume a descris cum a deconectat fizic un frigider de la internet după ce l-a văzut trecut de la distanță în modul de dezghețare.
Majoritatea acestor afaceri au evitat pierderile pentru că cineva a observat la timp. Asta nu ar trebui să țină de noroc.
Problema încrederii în controler
La 5 noiembrie, cinci agenții americane, printre care Cybersecurity and Infrastructure Security Agency (CISA) și FBI, au publicat o fișă informativă comună. Aceasta spune că atacatorii pot exploata controlerele nepatch-uite sau accesibile din internet „pentru a modifica de la distanță setările și a forța unitățile în cicluri continue de încălzire și dezghețare”. Printre efectele posibile enumeră „Pierderea vizibilității asupra temperaturilor curente (o condiție de refuz al vizualizării).”
Această formulare este esența problemei. În multe locații, un singur controler îndeplinește mai multe roluri: comandă refrigerarea, afișează temperatura, declanșează alarma și ține jurnalul. Dacă un atacator preia controlul asupra acelei cutii, poate controla atât ce vedeți dumneavoastră, cât și ce face frigiderul. Un ecran de temperatură care arată valori normale în timp ce încărcătura se încălzește este mai rău decât lipsa oricărui ecran, pentru că îi oprește pe toți să verifice.
Aceeași fișă informativă menționează că aceste controlere sunt larg utilizate, „inclusiv în serviciile de transport frigorific”, pentru monitorizarea la distanță a temperaturii, înregistrarea continuă și gestionarea dezghețării. Incidentele raportate până acum s-au produs în locații fixe, precum supermarketuri, depozite frigorifice și unități de procesare, iar niciuna dintre avertizări nu descrie compromiterea unui vehicul. Întrebarea de proiectare rămâne însă aceeași, fie că spațiul frigorific este o cameră de depozitare, fie o remorcă.
O a doua înregistrare, independentă
Soluția nu este complicată. Montați un senzor de temperatură separat în fiecare spațiu frigorific important, care raportează printr-o conexiune proprie către o platformă proprie, cu reguli de alertare proprii și conturi de acces proprii. Senzorul nu trebuie să comunice cu controlerul de refrigerare și nu trebuie să poată fi modificat prin intermediul controlerului.
Ce obțineți astfel:
- O a doua părere. Dacă controlerul indică −20°C, iar senzorul independent indică −8°C, discrepanța în sine este alarma.
- O cale de alertare neatinsă de atacator. Valorile din afara intervalului ajung pe telefonul unei persoane desemnate, indiferent ce face controlerul.
- O înregistrare pe care vă puteți baza ulterior. Când un asigurător, un client sau un inspector de sănătate a mediului întreabă ce a suportat produsul, aveți un istoric cu marcaj de timp care nu provine din sistemul compromis.
Ceea ce nu face este la fel de important. Nu oprește atacul și este el însuși un sistem conectat, așa că adresați furnizorului său aceleași întrebări de securitate pe care le-ați adresa oricărui alt sistem: cum se actualizează, cum se controlează accesul și cum sunt raportate vulnerabilitățile. Răspunsurile noastre la aceste întrebări se găsesc în Centrul nostru de încredere.
De ce miza este mare
Legea stabilește pragul minim. Legislația privind igiena alimentară (Regulamentul (CE) nr. 852/2004, anexa II, astfel cum se aplică în Marea Britanie) prevede: „Lanțul frigorific nu trebuie întrerupt”, permițând totodată perioade limitate în afara controlului temperaturii, atunci când acestea nu creează un risc pentru sănătate. Ghidurile guvernamentale pentru întreprinderi precizează că alimentele refrigerate trebuie păstrate la 8°C sau mai puțin, ceea ce descriu drept cerință legală în Anglia, Țara Galilor și Irlanda de Nord și drept recomandare în Scoția. Aceleași ghiduri recomandă setarea frigiderelor la 5°C sau mai puțin, astfel încât alimentele să rămână suficient de reci chiar dacă temperatura variază.
Imaginea la nivel național ridică miza și mai mult. În septembrie, National Audit Office a raportat că aproximativ 50% din alimentele destinate consumului din Regatul Unit trec prin lanțul frigorific și a enumerat printre riscurile majore „expunerea la incidente cibernetice care afectează sistemele de control al temperaturii, de monitorizare și de logistică”.
Ce puteți face săptămâna aceasta
| Acțiune | Sursa recomandării |
|---|---|
| Aflați dacă vreun controler de refrigerare poate fi accesat de pe internet. Nu presupuneți că nu poate. | NCSC (august 2026): organizațiile „nu ar trebui să presupună că tehnologia lor operațională (OT) este inaccesibilă de pe internet fără să verifice acest lucru” |
| Eliminați expunerea la internetul public și restabiliți accesul de la distanță numai printr-un VPN securizat sau o rețea protejată | Alertă CERT-FR, 12 octombrie 2026 |
| Înainte de a întrerupe legătura de date cu furnizorul de servicii de refrigerare, verificați condițiile asigurării | Alertă CERT-FR, 12 octombrie 2026 |
| Verificați întreaga configurație a controlerului, în special programele de dezghețare | Alertă CERT-FR, 12 octombrie 2026 |
| Schimbați parolele implicite, actualizați firmware-ul și scoateți din uz dispozitivele care nu mai sunt susținute de producător | CISA și partenerii, 5 noiembrie 2026 |
| Stabiliți limite rezonabile pentru valorile de referință și alertați la abateri | CISA și partenerii, 5 noiembrie 2026 |
| Montați un senzor independent în fiecare cameră frigorifică și compartiment de vehicul important, cu alertare către o persoană de serviciu desemnată | Recomandarea noastră |
| Stabiliți cine se deplasează la fața locului la ora 2 noaptea și cum intră | Recomandarea noastră |
Ultimul rând este cel pe care majoritatea planurilor îl omit. O alertă valorează cât persoana care o primește și acțiunea pe care o poate întreprinde. Stabiliți dinainte cine ține telefonul, ce face mai întâi și când se mută sau se blochează produsul.
Autoutilitare, remorci și depozite frigorifice la un loc
Pentru operatorii care gestionează atât clădiri, cât și vehicule, un singur parc de senzori independenți pentru camere frigorifice, autoutilitare frigorifice și remorci frigorifice păstrează alertele și înregistrările într-un singur loc. Senzorii wireless pot fi montați fără cablare în unitatea de refrigerare, ceea ce se potrivește și remorcilor închiriate sau aparținând terților. Dacă monitorizarea dumneavoastră citește și datele proprii ale unității frigorifice, este util, dar reprezintă o a doua vedere asupra controlerului, nu o înregistrare independentă.
Puteți vedea cum se îmbină senzorii, gateway-urile și alertele pe pagina noastră despre monitorizarea temperaturii. Pentru imaginea de ansamblu a distribuției de produse refrigerate, consultați prezentarea sectorului alimentelor și băuturilor.
Surse: CERT-FR — Alert CERTFR-2026-ALE-012 (12 octombrie 2026, actualizată la 16 octombrie 2026); ENISA, Comisia Europeană și Europol — Joint statement on cyber incidents in refrigeration systems across the EU (4 noiembrie 2026); CISA, FBI, HHS, USDA și DOT — US Government Partners Urge Hardening Industrial Refrigeration and Cold Chain Monitoring Systems (5 noiembrie 2026); NCSC — Richard Horne’s speech at the NCSC Annual Review 2026 launch (3 noiembrie 2026); NCSC — Disruptive cyber activity highlights risk from internet-exposed systems and edge devices (27 august 2026); The Record — British businesses caught in Europe-wide supermarket fridge attacks (3 noiembrie 2026); National Audit Office — Resilience of the food supply chain to disruptions (4 septembrie 2026); Regulation (EC) No 852/2004, Annex II (legislation.gov.uk); GOV.UK — Food hygiene for your business: chilling and freezing. Toate sursele au fost verificate din nou la 15 noiembrie 2026. Îndrumări cu caracter general, nu consultanță juridică.