
 English
 English (US)
 English (AU)
 English (NZ)
 English (SA)
 Français
 Français (CA)
 Italiano
 Deutsch
 Español
 Español (LatAm)
 Nederlands
 Português
 Português (BR)
 Polski
 العربية
 עברית
 Svenska
 Dansk
 Suomi
 Norsk
 Български
 Ελληνικά
 Lietuvių
 Română
 Čeština
 Magyar
 Türkçe
 日本語
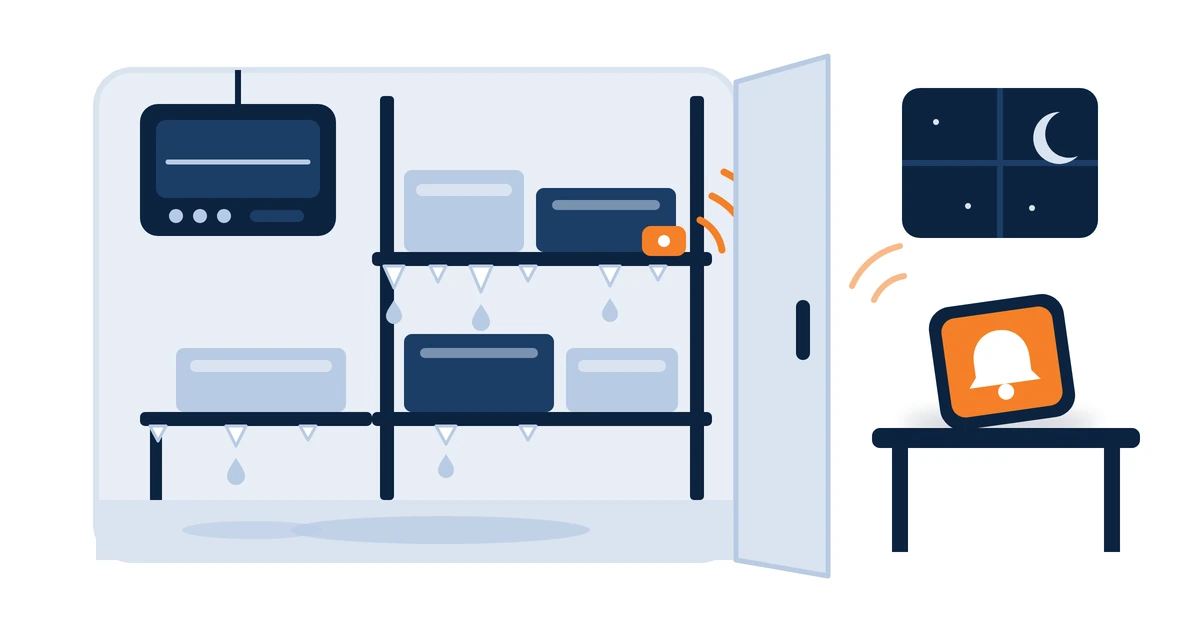
Den 12. oktober 2026 sendte Frankrikes nasjonale responsteam for datasikkerhetshendelser, CERT-FR, ut et varsel om at det var kjent med en rekke kompromitteringer av de fjernstyrte kontrollerne som styrer kommersielle kjøleanlegg. Tre uker senere var problemet europeisk. En felles uttalelse fra ENISA, Europakommisjonen, Europols European Cybercrime Centre og EUs nettverk av nasjonale responsteam for hendelser sa at kommersielle kjøleanlegg siden 11. oktober var blitt rammet i en rekke EU-medlemsstater, med en ny bølge av hendelser 1.–2. november.
Etterforskningen pågår fortsatt. Men sikkerhetsvarslene som er publisert så langt, sier allerede nok til at kjøle- og frysevarebedrifter kan handle før julerushet.
Hva som skjedde i Storbritannia
Den andre bølgen nådde Storbritannia. Da National Cyber Security Centre la fram sin årsgjennomgang 3. november, sa den administrerende direktøren, Richard Horne: «Vår resulterende eksponering som samfunn er enorm og blir i økende grad utnyttet i cyberangrep, slik vi ser i forstyrrelsene av kjøleenheter over hele Europa.»
NCSC beskrev den nasjonale virkningen som minimal, ifølge The Record, som omtalte lanseringen. Association of Independent Meat Suppliers fortalte samme publikasjon at tre av medlemmene var blitt rammet, og at ingen hadde mistet kjøtt, og la til at hendelsen «må tjene som en påminnelse til alle i matbransjen, uansett hvor i forsyningskjeden de befinner seg, om at virksomhetene deres kan bli sett på av noen som mål». En britisk grossist innen frukt og grønnsaker fortalte at de fysisk koblet et kjøleanlegg fra internett etter å ha sett det bli satt i avrimingsmodus via fjernstyring.
De fleste av disse virksomhetene unngikk tap fordi noen oppdaget det i tide. Det bør ikke være et spørsmål om flaks.
Problemet med å stole på kontrolleren
Den 5. november publiserte fem amerikanske etater, blant dem Cybersecurity and Infrastructure Security Agency (CISA) og FBI, et felles faktaark. Det sier at angripere kan utnytte kontrollere som ikke er oppdatert eller er tilgjengelige fra internett, «for å endre innstillinger eksternt og tvinge enhetene inn i kontinuerlige oppvarmings- og avrimingssykluser». Blant de mulige virkningene det lister opp, er «tap av innsyn i aktuelle temperaturer (en denial-of-view-tilstand)».
Den formuleringen er kjernen i problemet. På mange anlegg gjør én kontroller flere jobber: den styrer kjøleanlegget, viser temperaturen, utløser alarmen og fører loggen. Hvis en angriper kontrollerer den boksen, kan vedkommende styre hva du ser i tillegg til hva kjøleanlegget gjør. En temperaturskjerm som viser normale verdier mens lasten blir varmere, er verre enn ingen skjerm i det hele tatt, fordi den får alle til å la være å sjekke.
Det samme faktaarket påpeker at disse kontrollerne er mye brukt, «blant annet i kjøletransporttjenester», til fjernovervåking av temperatur, kontinuerlig logging og styring av avriming. Hendelsene som er rapportert så langt, har skjedd på faste anlegg som supermarkeder, kjølelagre og foredlingsbedrifter, og ingen av sikkerhetsvarslene beskriver at et kjøretøy er blitt kompromittert. Men designspørsmålet er det samme, enten kjølerommet er et lagerrom eller en tilhenger.
En andre, uavhengig registrering
Løsningen er ikke komplisert. Sett en separat temperatursensor i hvert kjølerom som betyr noe, som rapporterer over sin egen forbindelse til sin egen plattform, med egne varslingsregler og egne pålogginger. Den bør ikke kommunisere med kjølekontrolleren, og det bør ikke være mulig å endre den via kontrolleren.
Det gir deg:
- En annen vurdering. Hvis kontrolleren sier −20 °C og den uavhengige sensoren sier −8 °C, er avviket i seg selv alarmen.
- En varslingsvei angriperen ikke har rørt. Målinger utenfor området går til telefonen til en navngitt person, uansett hva kontrolleren gjør.
- En registrering du kan stole på i etterkant. Når et forsikringsselskap, en kunde eller en miljø- og helseinspektør spør hva produktet har vært utsatt for, har du et tidsstemplet spor som ikke kom fra det kompromitterte systemet.
Det den ikke gjør, er like viktig. Den stopper ikke angrepet, og den er selv et tilkoblet system, så still leverandøren de samme sikkerhetsspørsmålene som du ville stilt om alt annet: hvordan den oppdateres, hvordan tilgang styres, og hvordan sårbarheter rapporteres. Våre egne svar på disse spørsmålene finner du i vårt Tillitssenter.
Hvorfor det står mye på spill
Loven setter minstekravet. Næringsmiddelhygieneregelverket (forordning (EF) nr. 852/2004, vedlegg II, slik den gjelder i Storbritannia) sier: «Kjølekjeden skal ikke avbrytes», samtidig som det tillates begrensede perioder utenfor temperaturkontroll når dette ikke medfører risiko for helsen. Myndighetenes veiledning for virksomheter sier at kjølevarer må holdes på 8 °C eller lavere, noe den beskriver som et lovkrav i England, Wales og Nord-Irland og en anbefaling i Skottland. Den samme veiledningen anbefaler å stille kjøleskap på 5 °C eller lavere, slik at maten holder seg kald nok selv om temperaturen endrer seg.
Det nasjonale bildet gjør innsatsen enda høyere. I september rapporterte Storbritannias riksrevisjon, National Audit Office, at rundt 50 % av maten som konsumeres i Storbritannia, går gjennom kjølekjeden, og oppførte «eksponering for cyberhendelser som rammer systemer for temperaturkontroll, overvåking og logistikk» blant de viktigste risikoene den står overfor.
Dette bør du gjøre denne uken
| Handling | Kilde til rådet |
|---|---|
| Finn ut om noen kjølekontroller kan nås fra internett. Ikke anta at den ikke kan det. | NCSC (august 2026): organisasjoner «bør ikke anta at deres OT er utilgjengelig fra internett uten å verifisere det» |
| Fjern offentlig eksponering mot internett, og gjenopprett fjerntilgang bare via en sikker VPN eller et beskyttet nettverk | CERT-FR-varsel, 12. oktober 2026 |
| Før du kutter datalinken til kjøleentreprenøren din, bør du sjekke forsikringsvilkårene | CERT-FR-varsel, 12. oktober 2026 |
| Kontroller hele konfigurasjonen av kontrolleren, særlig avrimingsplanene | CERT-FR-varsel, 12. oktober 2026 |
| Endre standardpassord, oppdater fastvaren og fas ut enheter som produsenten ikke lenger støtter | CISA og partnere, 5. november 2026 |
| Sett fornuftige grenser for settpunkt og varsling ved avvik | CISA og partnere, 5. november 2026 |
| Monter en uavhengig sensor i hvert kjølerom og hvert lasterom i kjøretøy som betyr noe, med varsling til en navngitt vakthavende person | Vår anbefaling |
| Avtal hvem som drar ut til anlegget klokken 2 om natten, og hvordan de kommer seg inn | Vår anbefaling |
Den siste raden er den de fleste planer hopper over. Et varsel er bare så godt som personen som mottar det, og tiltaket vedkommende kan sette inn. Bestem på forhånd hvem som har telefonen, hva vedkommende gjør først, og når produkter flyttes eller holdes tilbake.
Varebiler, tilhengere og kjølelagre samlet
For operatører som har både bygninger og kjøretøy, samler én uavhengig sensorpark på tvers av kjølerom, kjølebiler og kjølehengere varslingen og registreringene på ett sted. Trådløse sensorer kan monteres uten å kables inn i kjøleaggregatet, noe som også passer for leide tilhengere og tilhengere som eies av tredjeparter. Hvis sporingen din også leser kjøleaggregatets egne data, er det nyttig, men det er et ekstra innsyn i kontrolleren, ikke en uavhengig registrering.
Du kan se hvordan sensorene, gatewayene og varslene henger sammen på siden vår om temperaturovervåking. For det større bildet innen kjøledistribusjon, se sektoroversikten for mat og drikke.
Kilder: CERT-FR — varsel CERTFR-2026-ALE-012 (12. oktober 2026, oppdatert 16. oktober 2026); ENISA, Europakommisjonen og Europol — Joint statement on cyber incidents in refrigeration systems across the EU (4. november 2026); CISA, FBI, HHS, USDA og DOT — US Government Partners Urge Hardening Industrial Refrigeration and Cold Chain Monitoring Systems (5. november 2026); NCSC — Richard Horne’s speech at the NCSC Annual Review 2026 launch (3. november 2026); NCSC — Disruptive cyber activity highlights risk from internet-exposed systems and edge devices (27. august 2026); The Record — British businesses caught in Europe-wide supermarket fridge attacks (3. november 2026); National Audit Office — Resilience of the food supply chain to disruptions (4. september 2026); forordning (EF) nr. 852/2004, vedlegg II (legislation.gov.uk); GOV.UK — Food hygiene for your business: chilling and freezing. Alle kildene kontrollert på nytt 15. november 2026. Generell veiledning, ikke juridisk rådgivning.