
 English
 English (US)
 English (AU)
 English (NZ)
 English (SA)
 Français
 Français (CA)
 Italiano
 Deutsch
 Español
 Español (LatAm)
 Nederlands
 Português
 Português (BR)
 Polski
 العربية
 עברית
 Svenska
 Dansk
 Suomi
 Norsk
 Български
 Ελληνικά
 Lietuvių
 Română
 Čeština
 Magyar
 Türkçe
 日本語
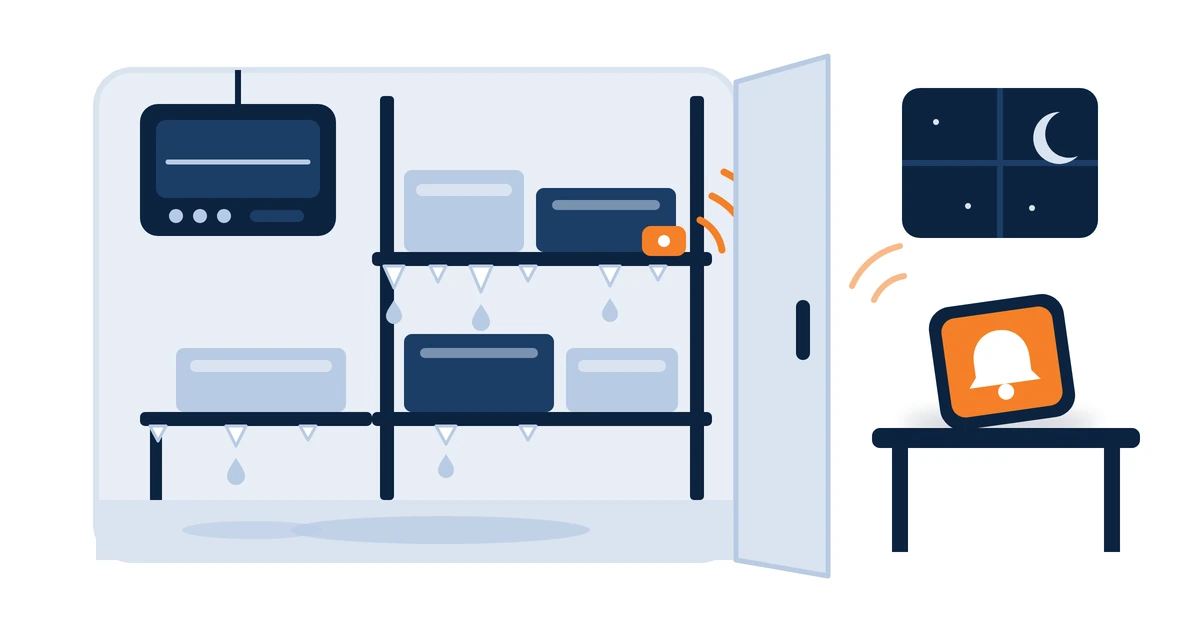
Am 12. Oktober 2026 gab CERT-FR, das nationale Computer-Notfallteam Frankreichs, eine Warnmeldung heraus, wonach ihm zahlreiche Kompromittierungen der Fernsteuerungen bekannt seien, mit denen gewerbliche Kühlanlagen betrieben werden. Drei Wochen später war das Problem ein europäisches. Eine gemeinsame Erklärung von ENISA, der Europäischen Kommission, dem Europäischen Zentrum zur Bekämpfung der Cyberkriminalität bei Europol und dem EU-Netzwerk der nationalen Teams für die Reaktion auf Sicherheitsvorfälle besagte, dass seit dem 11. Oktober gewerbliche Kühlanlagen in mehreren EU-Mitgliedstaaten getroffen worden seien, mit einer neuen Welle von Vorfällen am 1. und 2. November.
Die Ermittlungen laufen noch. Doch die bisher veröffentlichten Sicherheitshinweise sagen bereits genug, damit Betriebe mit gekühlten und tiefgekühlten Lebensmitteln noch vor der Weihnachtsspitze handeln können.
Was im Vereinigten Königreich geschah
Die zweite Welle erreichte Großbritannien. Bei der Vorstellung des Jahresberichts des National Cyber Security Centre am 3. November sagte dessen Leiter Richard Horne: „Unsere daraus resultierende Angreifbarkeit als Gesellschaft ist enorm und wird zunehmend bei Cyberangriffen ausgenutzt, wie wir an der Störung von Kühlanlagen in ganz Europa sehen.“
Laut dem Bericht von The Record über die Vorstellung bezeichnete das NCSC die Auswirkungen auf nationaler Ebene als minimal. Die Association of Independent Meat Suppliers teilte derselben Publikation mit, dass drei ihrer Mitglieder betroffen gewesen seien und keines Fleisch verloren habe, und fügte hinzu, der Vorfall „muss allen in der Lebensmittelbranche, an welcher Stelle der Lieferkette sie auch stehen, als Mahnung dienen, dass ihre Unternehmen von manchen als Ziele gesehen werden könnten“. Ein britischer Obst- und Gemüsegroßhändler schilderte, wie er eine Kühlanlage physisch vom Internet trennte, nachdem er beobachtet hatte, wie sie aus der Ferne in den Abtaumodus versetzt wurde.
Die meisten dieser Unternehmen entgingen Verlusten, weil jemand es rechtzeitig bemerkte. Das sollte keine Glückssache sein.
Das Problem, wenn man der Steuerung vertraut
Am 5. November veröffentlichten fünf US-Behörden, darunter die Cybersecurity and Infrastructure Security Agency (CISA) und das FBI, ein gemeinsames Faktenblatt. Darin heißt es, Angreifer könnten ungepatchte oder über das Internet erreichbare Steuerungen ausnutzen, „um Einstellungen aus der Ferne zu ändern und Geräte in dauerhafte Heiz- und Abtauzyklen zu zwingen“. Unter den möglichen Folgen nennt es den „Verlust der Sicht auf die aktuellen Temperaturen (ein Denial-of-View-Zustand)“.
Diese Formulierung ist der Kern des Problems. An vielen Standorten erledigt eine einzige Steuerung mehrere Aufgaben: Sie betreibt die Kühlung, zeigt die Temperatur an, löst den Alarm aus und führt das Protokoll. Wer als Angreifer dieses Gerät kontrolliert, kann steuern, was Sie sehen, und ebenso, was die Kühlanlage tut. Eine Temperaturanzeige, die Normalwerte zeigt, während sich die Ladung erwärmt, ist schlimmer als gar keine Anzeige, weil sie alle davon abhält, nachzuprüfen.
Dasselbe Faktenblatt weist darauf hin, dass diese Steuerungen weit verbreitet sind, „auch in Kühltransportdiensten“, und zwar für die Temperaturfernüberwachung, die kontinuierliche Aufzeichnung und das Abtaumanagement. Die bisher gemeldeten Vorfälle betrafen stationäre Standorte wie Supermärkte, Kühlhäuser und Verarbeitungsbetriebe, und keiner der Sicherheitshinweise beschreibt die Kompromittierung eines Fahrzeugs. Die Konstruktionsfrage ist jedoch dieselbe, ob der Kühlbereich ein Lagerraum oder ein Auflieger ist.
Eine unabhängige zweite Aufzeichnung
Die Lösung ist nicht kompliziert. Installieren Sie in jedem relevanten Kühlbereich einen separaten Temperatursensor, der über eine eigene Verbindung an eine eigene Plattform meldet, mit eigenen Alarmregeln und eigenen Zugangsdaten. Er sollte nicht mit der Kühlsteuerung kommunizieren, und es sollte nicht möglich sein, ihn über die Steuerung zu verändern.
Das bringt Ihnen:
- Eine zweite Meinung. Zeigt die Steuerung –20 °C und der unabhängige Sensor –8 °C, ist die Abweichung selbst der Alarm.
- Ein Alarmweg, den der Angreifer nicht angetastet hat. Messwerte außerhalb des Sollbereichs gehen an das Telefon einer namentlich benannten Person, ganz gleich, was die Steuerung gerade tut.
- Eine Aufzeichnung, auf die Sie sich hinterher verlassen können. Wenn ein Versicherer, ein Kunde oder ein Lebensmittelkontrolleur wissen will, was die Ware durchlaufen hat, haben Sie einen Verlauf mit Zeitstempel, der nicht aus dem kompromittierten System stammt.
Ebenso wichtig ist, was er nicht leistet. Er stoppt den Angriff nicht, und er ist selbst ein vernetztes System. Stellen Sie seinem Anbieter daher dieselben Sicherheitsfragen wie bei jedem anderen System: wie er aktualisiert wird, wie der Zugriff kontrolliert wird und wie Schwachstellen gemeldet werden. Unsere eigenen Antworten auf diese Fragen finden Sie in unserem Trust Center.
Warum viel auf dem Spiel steht
Das Gesetz legt den Mindeststandard fest. Das Lebensmittelhygienerecht (Verordnung (EG) Nr. 852/2004, Anhang II, in der in Großbritannien geltenden Fassung) besagt: „Die Kühlkette darf nicht unterbrochen werden“, lässt aber begrenzte Zeiträume außerhalb der Temperaturkontrolle zu, sofern dies nicht zu einem Gesundheitsrisiko führt. Laut den Leitlinien der Regierung für Unternehmen müssen gekühlte Lebensmittel bei 8 °C oder darunter gelagert werden; die Leitlinien bezeichnen dies als gesetzliche Pflicht in England, Wales und Nordirland und als Empfehlung in Schottland. Dieselben Leitlinien empfehlen, Kühlgeräte auf 5 °C oder darunter einzustellen, damit Lebensmittel auch bei Temperaturschwankungen kalt genug bleiben.
Auf nationaler Ebene steht noch mehr auf dem Spiel. Im September berichtete das National Audit Office, dass rund 50 % der im Vereinigten Königreich verzehrten Lebensmittel die Kühlkette durchlaufen, und nannte „die Anfälligkeit für Cybervorfälle, die Temperaturregelungs-, Überwachungs- und Logistiksysteme betreffen“ als eines der zentralen Risiken, denen sie ausgesetzt ist.
Was Sie diese Woche tun sollten
| Aktion | Quelle der Empfehlung |
|---|---|
| Finden Sie heraus, ob eine Kühlsteuerung aus dem Internet erreichbar ist. Gehen Sie nicht davon aus, dass dies nicht der Fall ist. | NCSC (August 2026): Organisationen „sollten nicht annehmen, dass ihre OT aus dem Internet unzugänglich ist, ohne dies zu überprüfen“ |
| Beseitigen Sie die öffentliche Erreichbarkeit aus dem Internet und stellen Sie den Fernzugriff nur über ein sicheres VPN oder ein geschütztes Netzwerk wieder her | Warnmeldung von CERT-FR, 12. Oktober 2026 |
| Prüfen Sie Ihre Versicherungsbedingungen, bevor Sie die Datenverbindung zu Ihrem Kältetechnik-Dienstleister trennen | Warnmeldung von CERT-FR, 12. Oktober 2026 |
| Prüfen Sie die gesamte Konfiguration der Steuerung, insbesondere die Abtaupläne | Warnmeldung von CERT-FR, 12. Oktober 2026 |
| Ändern Sie Standardpasswörter, aktualisieren Sie die Firmware und nehmen Sie Geräte außer Betrieb, die der Hersteller nicht mehr unterstützt | CISA und Partner, 5. November 2026 |
| Legen Sie sinnvolle Grenzen für Sollwerte fest und richten Sie Alarme für Abweichungen ein | CISA und Partner, 5. November 2026 |
| Installieren Sie in jedem relevanten Kühlraum und Fahrzeugabteil einen unabhängigen Sensor, der eine namentlich benannte Bereitschaftsperson alarmiert | Unsere Empfehlung |
| Legen Sie fest, wer um 2 Uhr nachts zum Standort fährt und wie diese Person hineinkommt | Unsere Empfehlung |
Die letzte Zeile ist die, die in den meisten Plänen fehlt. Ein Alarm ist nur so gut wie die Person, die ihn erhält, und die Maßnahmen, die sie ergreifen kann. Legen Sie im Voraus fest, wer das Telefon bei sich trägt, was diese Person zuerst tut und wann Ware umgelagert oder zurückgehalten wird.
Transporter, Auflieger und Kühlhäuser gemeinsam
Für Betreiber von Gebäuden und Fahrzeugen bündelt ein einheitlicher unabhängiger Sensorbestand über Kühlräume, Kühltransporter und Kühlauflieger hinweg die Alarme und die Aufzeichnungen an einem Ort. Funksensoren lassen sich ohne Verkabelung in das Kühlaggregat installieren, was sich auch für gemietete Auflieger und Auflieger Dritter eignet. Wenn Ihre Ortung zusätzlich die eigenen Daten des Kühlaggregats ausliest, ist das nützlich, aber es ist eine zweite Sicht auf die Steuerung, keine unabhängige Aufzeichnung.
Wie Sensoren, Gateways und Alarme zusammenwirken, sehen Sie auf unserer Seite zur Temperaturüberwachung. Einen Überblick über die Kühldistribution insgesamt finden Sie in der Branchenübersicht Lebensmittel & Getränke.
Quellen: CERT-FR — Warnmeldung CERTFR-2026-ALE-012 (12. Oktober 2026, aktualisiert am 16. Oktober 2026); ENISA, Europäische Kommission und Europol — Joint statement on cyber incidents in refrigeration systems across the EU (4. November 2026); CISA, FBI, HHS, USDA und DOT — US Government Partners Urge Hardening Industrial Refrigeration and Cold Chain Monitoring Systems (5. November 2026); NCSC — Rede von Richard Horne zur Vorstellung des NCSC Annual Review 2026 (3. November 2026); NCSC — Disruptive cyber activity highlights risk from internet-exposed systems and edge devices (27. August 2026); The Record — British businesses caught in Europe-wide supermarket fridge attacks (3. November 2026); National Audit Office — Resilience of the food supply chain to disruptions (4. September 2026); Verordnung (EG) Nr. 852/2004, Anhang II (legislation.gov.uk); GOV.UK — Food hygiene for your business: chilling and freezing. Alle Quellen am 15. November 2026 erneut geprüft. Allgemeine Hinweise, keine Rechtsberatung.