
 English
 English (US)
 English (AU)
 English (NZ)
 English (SA)
 Français
 Français (CA)
 Italiano
 Deutsch
 Español
 Español (LatAm)
 Nederlands
 Português
 Português (BR)
 Polski
 العربية
 עברית
 Svenska
 Dansk
 Suomi
 Norsk
 Български
 Ελληνικά
 Lietuvių
 Română
 Čeština
 Magyar
 Türkçe
 日本語
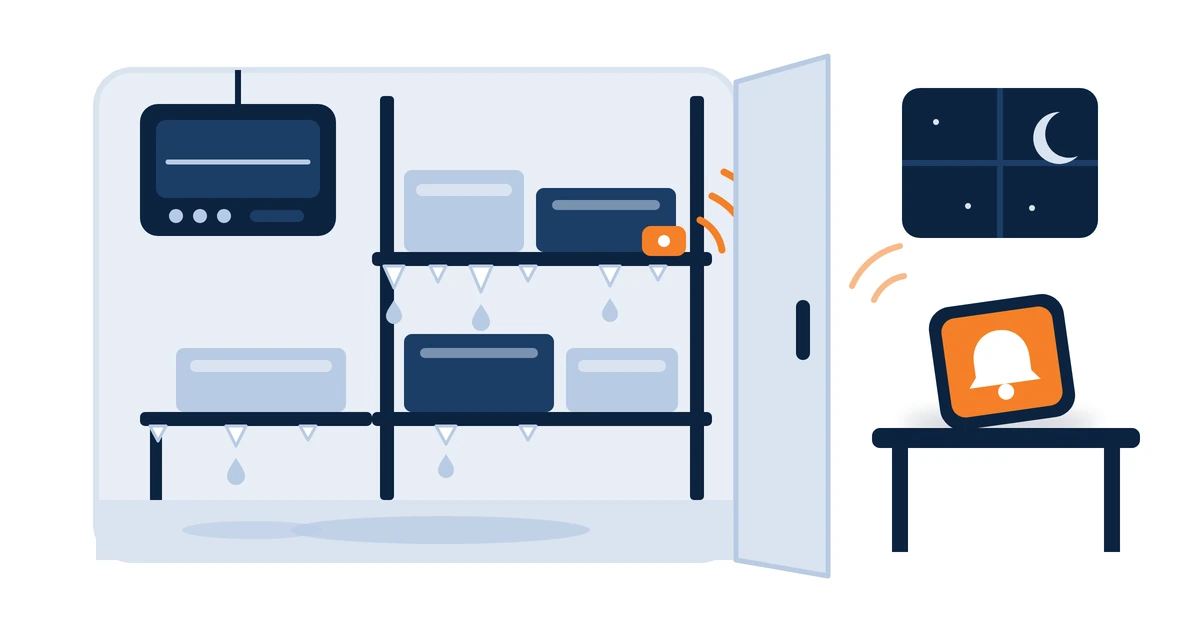
Den 12 oktober 2026 utfärdade CERT-FR, Frankrikes nationella incidenthanteringsorganisation för datorsäkerhet, en varning om att den kände till ett stort antal intrång i de fjärråtkomliga styrenheter som driver kommersiella kylanläggningar. Tre veckor senare var problemet europeiskt. Ett gemensamt uttalande från ENISA, Europeiska kommissionen, Europols europeiska centrum mot it-brottslighet och EU:s nätverk av nationella incidenthanteringsorganisationer angav att kommersiella kylsystem sedan den 11 oktober hade drabbats i ett antal av EU:s medlemsstater, med en ny våg av incidenter den 1–2 november.
Utredningarna pågår fortfarande. Men de säkerhetsmeddelanden som hittills publicerats säger redan tillräckligt för att företag med kylda och frysta livsmedel ska kunna agera före julrushen.
Vad som hände i Storbritannien
Den andra vågen nådde Storbritannien. När det brittiska National Cyber Security Centre (NCSC) lanserade sin årliga översikt den 3 november sade dess chef Richard Horne: ”Den exponering vi som samhälle får till följd av detta är enorm och utnyttjas alltmer i cyberattacker, som vi ser i störningarna av kylaggregat runt om i Europa.”
NCSC beskrev den nationella påverkan som minimal, enligt rapporteringen i The Record från lanseringen. Association of Independent Meat Suppliers berättade för samma publikation att tre av dess medlemmar hade drabbats och att ingen av dem hade förlorat något kött, och tillade att incidenten ”måste fungera som en påminnelse för alla inom livsmedelsbranschen, var de än befinner sig i leveranskedjan, om att deras verksamheter kan ses som måltavlor av vissa”. En brittisk grossist för frukt och grönsaker berättade att man fysiskt kopplade bort en kylanläggning från internet efter att ha sett den fjärrstyras till avfrostningsläge.
De flesta av dessa företag undvek förluster eftersom någon märkte det i tid. Det bör inte vara en fråga om tur.
Problemet med att lita på styrenheten
Den 5 november publicerade fem amerikanska myndigheter, bland dem Cybersecurity and Infrastructure Security Agency (CISA) och FBI, ett gemensamt faktablad. Där står att angripare kan utnyttja opatchade eller internetåtkomliga styrenheter ”för att fjärrändra inställningar och tvinga aggregaten in i kontinuerliga uppvärmnings- och avfrostningscykler”. Bland de möjliga effekterna nämns ”Förlorad insyn i aktuella temperaturer (ett denial-of-view-tillstånd).”
Den formuleringen är kärnan i problemet. På många anläggningar sköter en och samma styrenhet flera uppgifter: den driver kylningen, visar temperaturen, utlöser larmet och för loggen. Om en angripare kontrollerar den enheten kan angriparen styra vad du ser lika väl som vad kylanläggningen gör. En temperaturskärm som visar normala värden medan lasten värms upp är värre än ingen skärm alls, eftersom den hindrar någon från att kontrollera.
Samma faktablad noterar att dessa styrenheter används i stor utsträckning, ”även inom kyltransporttjänster”, för fjärrövervakning av temperatur, kontinuerlig loggning och avfrostningshantering. De incidenter som hittills rapporterats har inträffat på fasta anläggningar som stormarknader, kyllager och förädlingsföretag, och inget av säkerhetsmeddelandena beskriver att ett fordon har komprometterats. Men designfrågan är densamma oavsett om kylutrymmet är ett lagerrum eller en trailer.
En oberoende andra registrering
Lösningen är inte komplicerad. Placera en separat temperatursensor i varje kylutrymme som spelar roll, som rapporterar via en egen anslutning till en egen plattform, med egna larmregler och egna inloggningar. Den bör inte kommunicera med kylanläggningens styrenhet, och det bör inte gå att ändra den via styrenheten.
Det här ger dig:
- Ett andra utlåtande. Om styrenheten visar −20 °C och den oberoende sensorn visar −8 °C är avvikelsen i sig larmet.
- En larmväg som angriparen inte har rört. Värden utanför intervallet går till en namngiven persons telefon, vad styrenheten än gör.
- En registrering du kan lita på i efterhand. När ett försäkringsbolag, en kund eller en miljö- och hälsoskyddsinspektör frågar vad produkten har utsatts för har du en tidsstämplad kurva som inte kom från det komprometterade systemet.
Lika viktigt är vad den inte gör. Den stoppar inte attacken, och den är själv ett uppkopplat system, så ställ samma säkerhetsfrågor till leverantören som du skulle ställa om vad som helst annat: hur den uppdateras, hur åtkomsten styrs och hur sårbarheter rapporteras. Våra egna svar på de frågorna finns i vårt Förtroendecenter.
Därför står mycket på spel
Lagen sätter miniminivån. Livsmedelshygienlagstiftningen (förordning (EG) nr 852/2004, bilaga II, i den lydelse som gäller i Storbritannien) anger: ”Kylkedjan får inte brytas”, samtidigt som begränsade perioder utan temperaturkontroll tillåts när detta inte medför en hälsorisk. Den brittiska regeringens vägledning för företag anger att kylda livsmedel måste förvaras vid 8 °C eller lägre, vilket den beskriver som ett lagkrav i England, Wales och Nordirland och en rekommendation i Skottland. Samma vägledning rekommenderar att kylar ställs in på 5 °C eller lägre så att livsmedlen håller sig tillräckligt kalla även om temperaturen förändras.
Den nationella bilden gör insatserna ännu högre. I september rapporterade National Audit Office, Storbritanniens riksrevision, att omkring 50 % av livsmedlen för konsumtion i Storbritannien passerar genom kylkedjan, och angav ”exponering för cyberincidenter som påverkar system för temperaturstyrning, övervakning och logistik” som en av de viktigaste riskerna som kylkedjan står inför.
Att göra den här veckan
| Åtgärd | Källa till rådet |
|---|---|
| Ta reda på om någon kylstyrenhet kan nås från internet. Utgå inte från att den inte kan det. | NCSC (augusti 2026): organisationer ”bör inte anta att deras OT är oåtkomlig från internet utan att verifiera det” |
| Ta bort exponeringen mot det publika internet och återställ fjärråtkomst endast via ett säkert VPN eller ett skyddat nätverk | CERT-FR-varning, 12 oktober 2026 |
| Innan du kapar datalänken till din kylentreprenör, kontrollera villkoren i din försäkring | CERT-FR-varning, 12 oktober 2026 |
| Kontrollera hela styrenhetens konfiguration, särskilt avfrostningsscheman | CERT-FR-varning, 12 oktober 2026 |
| Byt standardlösenord, uppdatera den fasta programvaran och avveckla enheter som tillverkaren inte längre stöder | CISA och partnerorganisationer, 5 november 2026 |
| Ange rimliga gränser för börvärden och larm vid avvikelser | CISA och partnerorganisationer, 5 november 2026 |
| Montera en oberoende sensor i varje kylrum och fordonsfack som spelar roll, med larm till en namngiven person i beredskap | Vår rekommendation |
| Kom överens om vem som åker till platsen klockan två på natten och hur personen tar sig in | Vår rekommendation |
Den sista raden är den som de flesta planer hoppar över. Ett larm är bara så bra som personen som tar emot det och de åtgärder den personen kan vidta. Bestäm i förväg vem som bär telefonen, vad den personen gör först och när varorna flyttas eller spärras.
Kylbilar, trailers och kyllager tillsammans
För operatörer som driver både byggnader och fordon samlar ett gemensamt, oberoende sensorbestånd för kylrum, kylbilar och kyltrailers larmen och registreringarna på ett ställe. Trådlösa sensorer kan monteras utan kabeldragning in i kylaggregatet, vilket också passar hyrda trailers och trailers som tillhör tredje part. Om din spårning även läser kylaggregatets egna data är det användbart, men det är en andra vy av styrenheten, inte en oberoende registrering.
Du kan se hur sensorerna, gatewayerna och larmen hänger ihop på vår sida om temperaturövervakning. För den större bilden inom kyldistribution, se översikten över livsmedels- och dryckessektorn.
Källor: CERT-FR — Varning CERTFR-2026-ALE-012 (12 oktober 2026, uppdaterad 16 oktober 2026); ENISA, Europeiska kommissionen och Europol — Joint statement on cyber incidents in refrigeration systems across the EU (4 november 2026); CISA, FBI, HHS, USDA och DOT — US Government Partners Urge Hardening Industrial Refrigeration and Cold Chain Monitoring Systems (5 november 2026); NCSC — Richard Hornes tal vid lanseringen av NCSC Annual Review 2026 (3 november 2026); NCSC — Disruptive cyber activity highlights risk from internet-exposed systems and edge devices (27 augusti 2026); The Record — British businesses caught in Europe-wide supermarket fridge attacks (3 november 2026); National Audit Office — Resilience of the food supply chain to disruptions (4 september 2026); förordning (EG) nr 852/2004, bilaga II (legislation.gov.uk); GOV.UK — Food hygiene for your business: chilling and freezing. Samtliga källor kontrollerades på nytt 15 november 2026. Allmän vägledning, inte juridisk rådgivning.