
 English
 English (US)
 English (AU)
 English (NZ)
 English (SA)
 Français
 Français (CA)
 Italiano
 Deutsch
 Español
 Español (LatAm)
 Nederlands
 Português
 Português (BR)
 Polski
 العربية
 עברית
 Svenska
 Dansk
 Suomi
 Norsk
 Български
 Ελληνικά
 Lietuvių
 Română
 Čeština
 Magyar
 Türkçe
 日本語
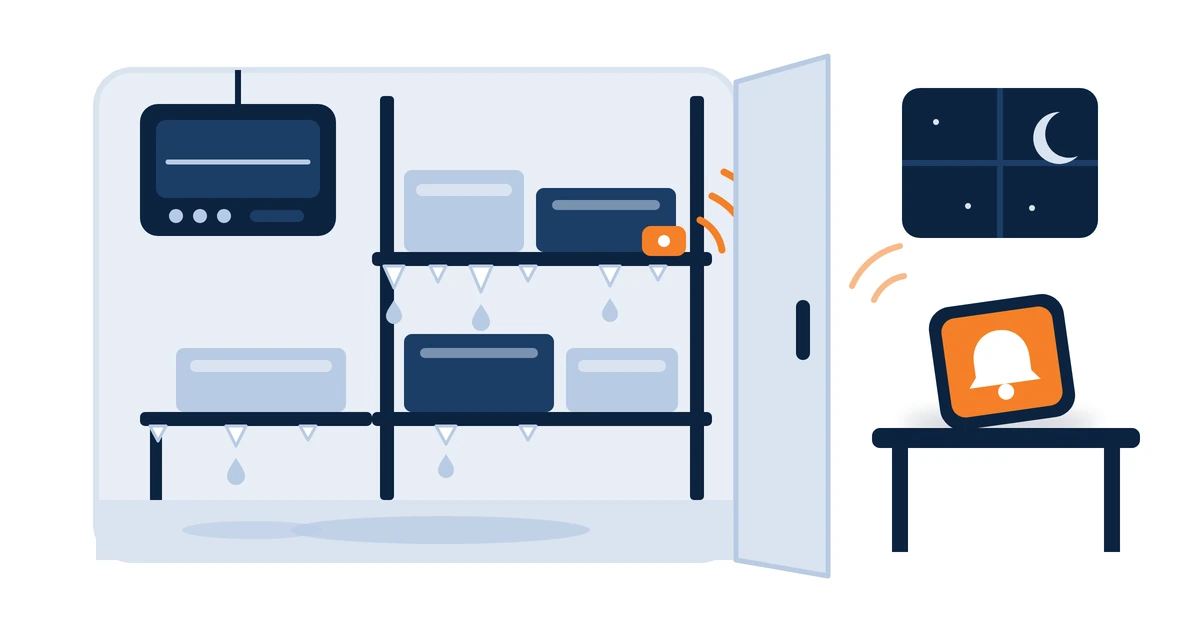
2026. október 12-én Franciaország nemzeti számítógépes vészhelyzeti reagáló csoportja, a CERT-FR riasztást adott ki, jelezve, hogy tudomása van a kereskedelmi hűtőberendezéseket üzemeltető távvezérlők számos feltöréséről. Három héttel később a probléma már európai volt. Az ENISA, az Európai Bizottság, az Europol Európai Kiberbűnözés Elleni Központja és a nemzeti incidenskezelő csoportok uniós hálózatának közös nyilatkozata szerint október 11. óta több uniós tagállamban értek támadást kereskedelmi hűtőrendszereket, november 1–2-án pedig újabb incidenshullám következett.
A vizsgálatok még tartanak. De az eddig közzétett figyelmeztetések már most elég okot adnak arra, hogy a hűtött és fagyasztott élelmiszereket forgalmazó vállalkozások cselekedjenek a karácsonyi csúcs előtt.
Mi történt az Egyesült Királyságban
A második hullám elérte Nagy-Britanniát. A National Cyber Security Centre éves jelentésének november 3-i bemutatásakor vezérigazgatója, Richard Horne azt mondta: „Az ebből adódó társadalmi kitettségünk hatalmas, és egyre inkább kihasználják kibertámadásokban, ahogy azt a hűtőegységek európai zavarásában látjuk.”
Az NCSC The Record beszámolója szerint a bemutatón minimálisra értékelte az országos hatást. Az Association of Independent Meat Suppliers ugyanennek a lapnak azt mondta, hogy három tagját érintette az eset, és egyikük sem veszített húst, hozzátéve, hogy az incidensnek „emlékeztetőül kell szolgálnia az élelmiszeriparban mindenkinek, az ellátási lánc bármely pontján is legyen, hogy vállalkozásaikat egyesek célpontnak tekinthetik”. Egy brit gyümölcs- és zöldségnagykereskedő arról számolt be, hogy fizikailag lehúzta egy hűtő internetkábelét, miután végignézte, ahogy távolról leolvasztási üzemmódba kapcsolják.
E vállalkozások többsége azért kerülte el a veszteséget, mert valaki időben észrevette. Ennek nem szerencse kérdésének kellene lennie.
A vezérlőben való bizalom problémája
November 5-én öt amerikai ügynökség, köztük a Cybersecurity and Infrastructure Security Agency (CISA) és az FBI közös tájékoztatót tett közzé. Eszerint a támadók kihasználhatják a javítatlan vagy az internetről elérhető vezérlőket, hogy „távolról módosítsák a beállításokat, és az egységeket folyamatos fűtési és leolvasztási ciklusokra kényszerítsék”. A lehetséges hatások között említi: „A jelenlegi hőmérsékletek láthatóságának elvesztése (látásmegtagadási állapot).”
Ez a mondat a probléma lényege. Sok telephelyen egyetlen vezérlő több feladatot is ellát: működteti a hűtést, kijelzi a hőmérsékletet, riasztást ad és vezeti a naplót. Ha egy támadó átveszi az irányítást e doboz felett, azt is befolyásolhatja, amit Ön lát, nemcsak azt, hogy mit csinál a hűtő. Az a hőmérséklet-kijelző, amely normál értéket mutat, miközben a rakomány felmelegszik, rosszabb, mint ha nem is lenne kijelző, hiszen megakadályozza, hogy bárki ellenőrizzen.
Ugyanez a tájékoztató megjegyzi, hogy ezeket a vezérlőket széles körben használják, „többek között hűtött szállítási szolgáltatásokban is”, távoli hőmérséklet-figyelésre, folyamatos naplózásra és leolvasztás-vezérlésre. Az eddig jelentett incidensek rögzített telephelyeken történtek, például szupermarketekben, hűtőraktárakban és feldolgozóüzemekben, és egyik figyelmeztetés sem említ megtámadott járművet. A tervezési kérdés viszont ugyanaz, akár raktárhelyiség a hűtött tér, akár pótkocsi.
Független második nyilvántartás
A megoldás nem bonyolult. Minden fontos hűtött térbe külön hőmérséklet-érzékelőt kell tenni, amely saját kapcsolaton keresztül, saját platformra jelent, saját riasztási szabályokkal és saját belépési adatokkal. Ne kommunikáljon a hűtésvezérlővel, és ne lehessen a vezérlőn keresztül módosítani.
Ezt kapja cserébe:
- Második vélemény. Ha a vezérlő −20 °C-ot mutat, a független érzékelő viszont −8 °C-ot, maga az eltérés a riasztás.
- Olyan riasztási út, amelyhez a támadó nem nyúlt. A tartományon kívüli értékek egy megnevezett személy telefonjára érkeznek, bármit csináljon is a vezérlő.
- Utólag is megbízható nyilvántartás. Ha egy biztosító, ügyfél vagy közegészségügyi felügyelő rákérdez, mit élt át a termék, Ön időbélyeges adatsorral rendelkezik, amely nem a feltört rendszerből származik.
Az is legalább ilyen fontos, amit nem tesz. Nem állítja meg a támadást, és maga is csatlakoztatott rendszer, ezért ugyanazokat a biztonsági kérdéseket tegye fel a szállítójának, mint bármi másról: hogyan frissítik, hogyan szabályozzák a hozzáférést, és hogyan jelentik a sebezhetőségeket. Ezekre a kérdésekre a saját válaszaink itt olvashatók: Bizalmi központunk.
Miért olyan nagy a tét
A jog szabja meg az alsó határt. Az élelmiszer-higiéniai jog (a 852/2004/EK rendelet II. melléklete, ahogyan Nagy-Britanniában alkalmazandó) kimondja: „A hűtési lánc nem szakítható meg”, ugyanakkor megengedi a hőmérséklet-szabályozáson kívüli korlátozott időszakokat, ha ez nem jelent egészségügyi kockázatot. A kormányzati üzleti útmutató szerint a hűtött élelmiszert legfeljebb 8 °C-on kell tartani, ami Angliában, Walesben és Észak-Írországban jogi követelmény, Skóciában ajánlás. Ugyanez az útmutató azt javasolja, hogy a hűtőket legfeljebb 5 °C-ra állítsák, hogy az élelmiszer akkor is elég hideg maradjon, ha a hőmérséklet ingadozik.
A nemzeti helyzet tovább növeli a tétet. Szeptemberben a Nemzeti Számvevőszék (National Audit Office) arról számolt be, hogy az Egyesült Királyságban fogyasztott élelmiszerek mintegy 50%-a halad át a hűtési láncon, és a rá leselkedő fő kockázatok között említette „a hőmérséklet-szabályozó, -felügyeleti és logisztikai rendszereket érintő kiberincidensek kockázatát”.
Teendők a héten
| Cselekvés | A tanács forrása |
|---|---|
| Derítse ki, elérhető-e bármelyik hűtésvezérlő az internetről. Ne feltételezze, hogy nem. | NCSC (2026. augusztus): a szervezetek „ne feltételezzék, hogy az OT-rendszerük ellenőrzés nélkül is elérhetetlen az internetről” |
| Szüntesse meg a nyilvános internetes elérhetőséget, és a távoli hozzáférést csak biztonságos VPN-en vagy védett hálózaton keresztül állítsa vissza | CERT-FR riasztás, 2026. október 12. |
| Mielőtt megszakítja az adatkapcsolatot a hűtéstechnikai vállalkozóval, ellenőrizze a biztosítási feltételeit | CERT-FR riasztás, 2026. október 12. |
| Ellenőrizze a vezérlő teljes konfigurációját, különösen a leolvasztási ütemezéseket | CERT-FR riasztás, 2026. október 12. |
| Cserélje le az alapértelmezett jelszavakat, frissítse a firmware-t, és vonja ki a használatból azokat az eszközöket, amelyeket a gyártó már nem támogat | CISA és partnerei, 2026. november 5. |
| Állítson be ésszerű alapjel-korlátokat és riasztást az eltérésekre | CISA és partnerei, 2026. november 5. |
| Szereljen be független érzékelőt minden fontos hűtőkamrába és jármű-rakterébe, a riasztást pedig egy megnevezett ügyeletes személyhez irányítsa | Ajánlásunk |
| Egyezzék meg arról, ki megy ki a helyszínre hajnali 2-kor, és hogyan jut be | Ajánlásunk |
Az utolsó sort hagyja ki a legtöbb terv. A riasztás csak annyit ér, amennyit a fogadó személy és az általa megtehető lépés. Előre döntse el, ki viszi a telefont, mit tesz először, és mikor kell az árut áthelyezni vagy visszatartani.
Kisteherautók, pótkocsik és hűtőraktárak együtt
Azoknak az üzemeltetőknek, akik épületeket és járműveket is működtetnek, a hűtőkamrákban, hűtős kisteherautókban és hűtött pótkocsikban egyaránt alkalmazott egyetlen független érzékelőállomány egy helyen tartja a riasztásokat és a nyilvántartásokat. A vezeték nélküli érzékelők a hűtőegységbe való bekötés nélkül is felszerelhetők, ami a bérelt és harmadik féltől származó pótkocsikhoz is jól illik. Ha a nyomkövetés a hűtőegység saját adatait is olvassa, az hasznos, de ez a vezérlő második nézete, nem független nyilvántartás.
Azt, hogyan illeszkednek egymáshoz az érzékelők, az átjárók és a riasztások, megtekintheti hőmérséklet-figyelési oldalunkon. A hűtött elosztás tágabb képéhez lásd az élelmiszer- és italipari ágazat áttekintését.
Források: CERT-FR – CERTFR-2026-ALE-012 riasztás (2026. október 12., frissítve 2026. október 16-án); ENISA, az Európai Bizottság és az Europol – Közös nyilatkozat az uniós hűtőrendszereket érintő kiberincidensekről (2026. november 4.); CISA, FBI, HHS, USDA és DOT – US Government Partners Urge Hardening Industrial Refrigeration and Cold Chain Monitoring Systems (2026. november 5.); NCSC – Richard Horne beszéde az NCSC 2026-os éves jelentésének bemutatóján (2026. november 3.); NCSC – Disruptive cyber activity highlights risk from internet-exposed systems and edge devices (2026. augusztus 27.); The Record – British businesses caught in Europe-wide supermarket fridge attacks (2026. november 3.); National Audit Office – Resilience of the food supply chain to disruptions (2026. szeptember 4.); a 852/2004/EK rendelet II. melléklete (legislation.gov.uk); GOV.UK – Food hygiene for your business: chilling and freezing. Minden forrást 2026. november 15-én ellenőriztünk újra. Általános útmutatás, nem jogi tanácsadás.