
 English
 English (US)
 English (AU)
 English (NZ)
 English (SA)
 Français
 Français (CA)
 Italiano
 Deutsch
 Español
 Español (LatAm)
 Nederlands
 Português
 Português (BR)
 Polski
 العربية
 עברית
 Svenska
 Dansk
 Suomi
 Norsk
 Български
 Ελληνικά
 Lietuvių
 Română
 Čeština
 Magyar
 Türkçe
 日本語
Le 12 octobre 2026, l’équipe nationale française de réponse aux urgences informatiques, le CERT-FR, a publié une alerte indiquant avoir connaissance de nombreuses compromissions des régulateurs pilotables à distance qui font fonctionner des installations de froid commercial. Trois semaines plus tard, le problème était devenu européen. Une déclaration conjointe de l’ENISA, de la Commission européenne, du Centre européen de lutte contre la cybercriminalité d’Europol et du réseau européen des équipes nationales de réponse aux incidents indiquait que, depuis le 11 octobre, des systèmes de froid commercial avaient été touchés dans plusieurs États membres de l’UE, avec une nouvelle vague d’incidents les 1er et 2 novembre.
Les enquêtes sont toujours en cours. Mais les avis publiés jusqu’à présent en disent déjà assez pour que les entreprises de produits réfrigérés et surgelés agissent avant la période de pointe des Fêtes.
Ce qui s’est passé au Royaume-Uni
La deuxième vague a atteint la Grande-Bretagne. En présentant le 3 novembre le rapport annuel du National Cyber Security Centre, son directeur général Richard Horne a déclaré : « Notre exposition qui en résulte en tant que société est énorme et de plus en plus exploitée dans les cyberattaques, comme nous le constatons avec la perturbation des unités de réfrigération à travers l’Europe. »
Selon le compte rendu du lancement publié par The Record, le NCSC a qualifié l’impact national de minime. L’Association of Independent Meat Suppliers a déclaré à la même publication que trois de ses membres avaient été touchés et qu’aucun n’avait perdu de viande, ajoutant que l’incident « doit servir de rappel à tous les acteurs du secteur alimentaire, quel que soit leur maillon de la chaîne d’approvisionnement, que leurs entreprises peuvent être considérées par certains comme des cibles ». Un grossiste britannique en fruits et légumes a raconté avoir physiquement déconnecté un réfrigérateur d’Internet après l’avoir vu passer à distance en mode dégivrage.
La plupart de ces entreprises ont évité des pertes parce que quelqu’un s’en est aperçu à temps. Cela ne devrait pas relever de la chance.
Le problème de la confiance accordée au régulateur
Le 5 novembre, cinq agences américaines, dont la Cybersecurity and Infrastructure Security Agency (CISA) et le FBI, ont publié une fiche d’information conjointe. Elle indique que des attaquants peuvent exploiter des régulateurs non corrigés ou accessibles depuis Internet « pour modifier les paramètres à distance et forcer les unités dans des cycles continus de chauffage et de dégivrage ». Parmi les effets possibles, elle cite la « perte de visibilité sur les températures actuelles (une condition de déni de visibilité) ».
Cette expression résume le cœur du problème. Sur de nombreux sites, un seul régulateur assure plusieurs fonctions : il pilote la réfrigération, affiche la température, déclenche l’alarme et tient le journal. Si un attaquant contrôle ce boîtier, il peut contrôler ce que vous voyez autant que ce que fait le réfrigérateur. Un écran de température qui affiche une valeur normale pendant que le chargement se réchauffe est pire que pas d’écran du tout, car il dissuade quiconque de vérifier.
La même fiche d’information note que ces régulateurs sont largement utilisés, « y compris dans les services de transport frigorifique », pour la surveillance de la température à distance, l’enregistrement continu et la gestion du dégivrage. Les incidents signalés jusqu’à présent ont eu lieu sur des sites fixes tels que des supermarchés, des entrepôts frigorifiques et des usines de transformation, et aucun des avis ne décrit la compromission d’un véhicule. Mais la question de conception est la même, que l’espace réfrigéré soit une chambre froide ou une remorque.
Un second enregistrement indépendant
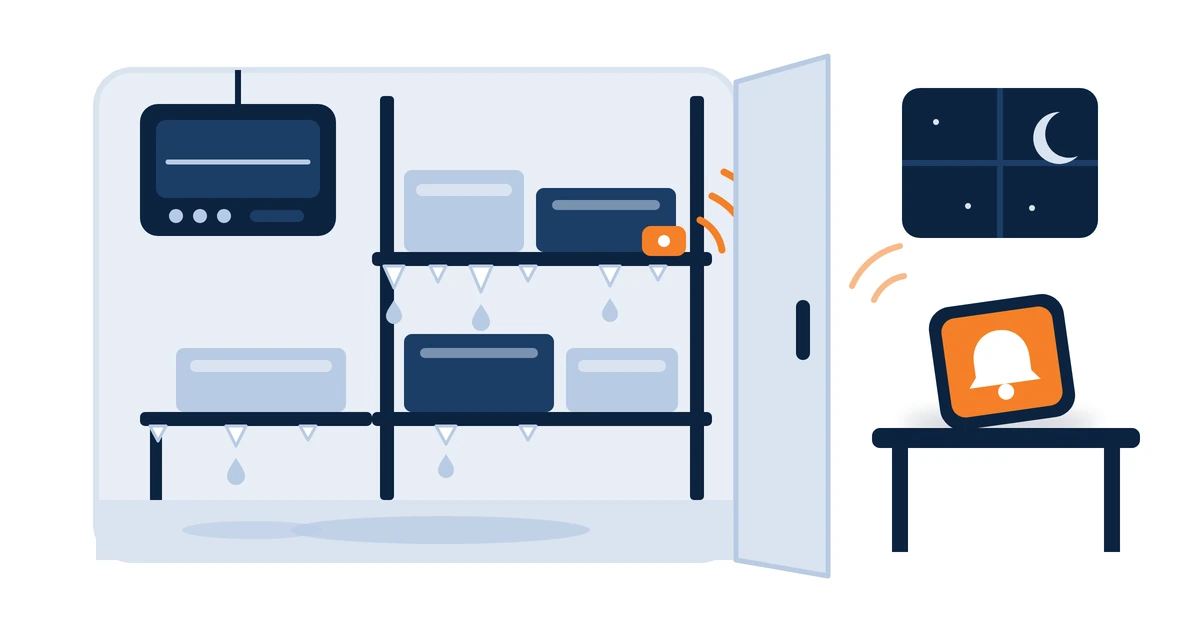
La solution n’est pas compliquée. Installez un capteur de température distinct dans chaque espace réfrigéré qui compte, communiquant par sa propre connexion avec sa propre plateforme, avec ses propres règles d’alerte et ses propres identifiants. Il ne devrait pas communiquer avec le régulateur frigorifique, et il ne devrait pas être possible de le modifier par l’intermédiaire du régulateur.
Ce que cela vous apporte :
- Un second avis. Si le régulateur indique −20 °C et le capteur indépendant −8 °C, l’écart constitue en lui-même l’alarme.
- Un circuit d’alerte auquel l’attaquant n’a pas touché. Les relevés hors plage sont envoyés sur le cellulaire d’une personne nommément désignée, quoi que fasse le régulateur.
- Un enregistrement fiable a posteriori. Lorsqu’un assureur, un client ou un inspecteur de la santé environnementale demande ce qu’a subi le produit, vous disposez d’une trace horodatée qui ne provient pas du système compromis.
Ce qu’il ne fait pas est tout aussi important. Il n’arrête pas l’attaque, et il s’agit lui-même d’un système connecté. Posez donc à son fournisseur les mêmes questions de sécurité que pour tout autre système : comment il est mis à jour, comment l’accès est contrôlé et comment les vulnérabilités sont signalées. Nos propres réponses à ces questions figurent dans notre Centre de confiance.
Pourquoi les enjeux sont élevés
La loi fixe le minimum. La législation sur l’hygiène alimentaire (règlement (CE) n° 852/2004, annexe II, tel qu’il s’applique en Grande-Bretagne) dispose : « La chaîne du froid ne doit pas être interrompue », tout en autorisant des périodes limitées hors du contrôle de la température lorsque cela n’entraîne pas de risque pour la santé. Les conseils officiels aux entreprises indiquent que les aliments réfrigérés doivent être conservés à 8 °C ou moins, ce qu’ils présentent comme une obligation légale en Angleterre, au pays de Galles et en Irlande du Nord, et comme une recommandation en Écosse. Ces mêmes conseils recommandent de régler les réfrigérateurs à 5 °C ou moins afin que les aliments restent suffisamment froids même si la température varie.
Le contexte national accroît encore les enjeux. En septembre, le National Audit Office a indiqué qu’environ 50 % des aliments destinés à la consommation au Royaume-Uni passent par la chaîne du froid, et a cité « l’exposition aux cyberincidents affectant les systèmes de contrôle de la température, de surveillance et de logistique » parmi les principaux risques auxquels elle est confrontée.
Que faire cette semaine
| Action | Source du conseil |
|---|---|
| Vérifiez si un régulateur frigorifique est accessible depuis Internet. Ne partez pas du principe qu’il ne l’est pas. | NCSC (août 2026) : les organisations « ne devraient pas supposer que leur OT est inaccessible depuis Internet sans l’avoir vérifié » |
| Supprimez toute exposition à l’Internet public et ne rétablissez l’accès à distance que via un VPN sécurisé ou un réseau protégé | Alerte du CERT-FR, 12 octobre 2026 |
| Avant de couper la liaison de données avec votre prestataire frigorifique, vérifiez les conditions de votre assurance | Alerte du CERT-FR, 12 octobre 2026 |
| Vérifiez l’ensemble de la configuration du régulateur, en particulier les programmes de dégivrage | Alerte du CERT-FR, 12 octobre 2026 |
| Changez les mots de passe par défaut, mettez à jour le micrologiciel et retirez les appareils que le fabricant ne prend plus en charge | CISA et partenaires, 5 novembre 2026 |
| Définissez des limites de consigne raisonnables et des alertes en cas d’écart | CISA et partenaires, 5 novembre 2026 |
| Installez un capteur indépendant dans chaque chambre froide et chaque compartiment de véhicule qui compte, avec alerte vers une personne de garde nommément désignée | Notre recommandation |
| Convenez de qui se rend sur site à 2 h du matin, et de la manière d’y accéder | Notre recommandation |
La dernière ligne est celle que la plupart des plans omettent. Une alerte ne vaut que par la personne qui la reçoit et l’action qu’elle peut entreprendre. Décidez à l’avance qui a le cellulaire, ce qu’il fait en premier, et quand le produit est déplacé ou bloqué.
Fourgonnettes, remorques et entrepôts frigorifiques réunis
Pour les exploitants qui gèrent à la fois des bâtiments et des véhicules, un parc unique de capteurs indépendants couvrant chambres froides, fourgonnettes réfrigérées et remorques frigorifiques regroupe les alertes et les enregistrements en un seul endroit. Les capteurs sans fil peuvent être installés sans câblage dans le groupe frigorifique, ce qui convient aussi aux remorques louées ou appartenant à des tiers. Si votre solution de suivi lit également les données propres du groupe frigorifique, c’est utile, mais il s’agit d’une seconde vue du régulateur, et non d’un enregistrement indépendant.
Vous pouvez voir comment les capteurs, les passerelles et les alertes s’articulent sur notre page consacrée à la surveillance de la température. Pour une vue d’ensemble de la distribution de produits réfrigérés, consultez la présentation du secteur agroalimentaire.
Sources : CERT-FR — Alerte CERTFR-2026-ALE-012 (12 octobre 2026, mise à jour le 16 octobre 2026) ; ENISA, Commission européenne et Europol — Joint statement on cyber incidents in refrigeration systems across the EU (4 novembre 2026) ; CISA, FBI, HHS, USDA et DOT — US Government Partners Urge Hardening Industrial Refrigeration and Cold Chain Monitoring Systems (5 novembre 2026) ; NCSC — discours de Richard Horne lors du lancement de la NCSC Annual Review 2026 (3 novembre 2026) ; NCSC — Disruptive cyber activity highlights risk from internet-exposed systems and edge devices (27 août 2026) ; The Record — British businesses caught in Europe-wide supermarket fridge attacks (3 novembre 2026) ; National Audit Office — Resilience of the food supply chain to disruptions (4 septembre 2026) ; règlement (CE) n° 852/2004, annexe II (legislation.gov.uk) ; GOV.UK — Food hygiene for your business: chilling and freezing. Toutes les sources ont été revérifiées le 15 novembre 2026. Conseils généraux, et non un avis juridique.