
 English
 English (US)
 English (AU)
 English (NZ)
 English (SA)
 Français
 Français (CA)
 Italiano
 Deutsch
 Español
 Español (LatAm)
 Nederlands
 Português
 Português (BR)
 Polski
 العربية
 עברית
 Svenska
 Dansk
 Suomi
 Norsk
 Български
 Ελληνικά
 Lietuvių
 Română
 Čeština
 Magyar
 Türkçe
 日本語
Dne 12. října 2026 vydal francouzský národní tým pro reakci na počítačové incidenty CERT-FR upozornění, že ví o řadě narušení vzdálených řídicích jednotek, které provozují komerční chladicí instalace. O tři týdny později byl problém evropský. Společné prohlášení agentury ENISA, Evropské komise, Evropského centra pro boj proti kyberkriminalitě Europolu a sítě národních týmů pro reakci na incidenty EU uvedlo, že od 11. října byly komerční chladicí systémy zasaženy v řadě členských států EU, s novou vlnou incidentů 1.–2. listopadu.
Šetření stále probíhají. Ale dosud zveřejněná upozornění už říkají dost, aby firmy s chlazenými a mraženými potravinami mohly jednat před vánoční špičkou.
Co se stalo ve Spojeném království
Druhá vlna dorazila do Británie. Při zahájení výroční zprávy National Cyber Security Centre dne 3. listopadu jeho ředitel Richard Horne řekl: „Naše z toho plynoucí zranitelnost jako společnosti je obrovská a stále častěji zneužívaná při kybernetických útocích, jak vidíme na narušení chladicích jednotek po celé Evropě.“
NCSC popsalo celostátní dopad jako minimální, podle zprávy The Record o zahájení. Association of Independent Meat Suppliers téže redakci řekla, že tři její členové byli postiženi a nikdo nepřišel o maso, a dodala, že incident „musí být připomínkou všem v potravinářství, v jakémkoli bodě dodavatelského řetězce, že jejich firmy mohou být některými vnímány jako cíle“. Britský velkoobchodník s ovocem a zeleninou popsal, jak fyzicky odpojil chladničku od internetu poté, co sledoval, jak ji někdo na dálku přepíná do režimu odmrazování.
Většina těchto firem se vyhnula ztrátám, protože si toho někdo včas všiml. To by nemělo být věcí náhody.
Problém důvěry v řídicí jednotku
Dne 5. listopadu zveřejnilo pět amerických agentur, včetně Cybersecurity and Infrastructure Security Agency (CISA) a FBI, společný informační přehled. Uvádí, že útočníci mohou zneužít nezáplatované nebo z internetu dostupné řídicí jednotky „k tomu, aby na dálku změnili nastavení a donutili jednotky k nepřetržitým cyklům ohřevu a odmrazování“. Mezi možnými dopady uvádí „ztrátu přehledu o aktuálních teplotách (stav odepření pohledu)“.
Právě tato věta je jádrem problému. V mnoha provozech zastává jeden regulátor hned několik úloh: řídí chlazení, zobrazuje teplotu, spouští alarm a vede záznam. Pokud útočník ovládne tuto skříňku, může ovlivnit nejen to, co chladicí zařízení dělá, ale i to, co vidíte vy. Displej, který ukazuje normální teplotu, zatímco se náklad ohřívá, je horší než žádný displej – nikoho totiž nevede k tomu, aby šel zkontrolovat skutečný stav.
Stejný informační list uvádí, že tyto regulátory se široce používají, „včetně služeb chlazené dopravy“, pro vzdálené sledování teploty, nepřetržité zaznamenávání a řízení odmrazování. Dosud hlášené incidenty se týkaly stacionárních provozů, jako jsou supermarkety, chladírny a zpracovatelé, a žádné z upozornění nepopisuje napadení vozidla. Otázka návrhu řešení je však stejná, ať je chlazeným prostorem sklad, nebo návěs.
Nezávislý druhý záznam
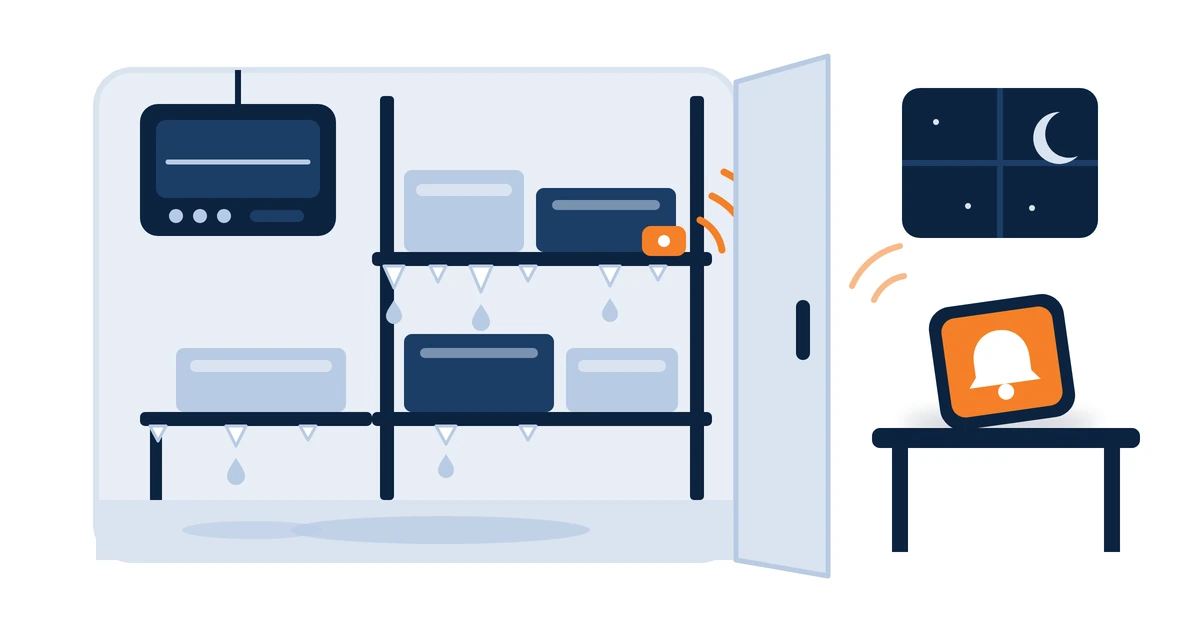
Řešení není složité. Do každého chlazeného prostoru, na kterém záleží, umístěte samostatné teplotní čidlo, které hlásí přes vlastní připojení do vlastní platformy, s vlastními pravidly upozornění a vlastními přihlašovacími údaji. Nemělo by komunikovat s regulátorem chlazení a nemělo by být možné ho měnit prostřednictvím regulátoru.
Co vám to přinese:
- Druhý názor. Když regulátor hlásí −20 °C a nezávislé čidlo −8 °C, je alarmem samotný nesoulad.
- Upozorňovací cesta, které se útočník nedotkl. Hodnoty mimo rozsah jdou na telefon určené osoby, ať regulátor dělá cokoli.
- Záznam, na který se můžete spolehnout i zpětně. Když se pojišťovna, zákazník nebo hygienik zeptá, jakým podmínkám byl produkt vystaven, máte záznam s časovým razítkem, který nepochází z napadeného systému.
Neméně důležité je, co řešení nedělá. Útok nezastaví a samo je připojeným systémem, takže se jeho dodavatele ptejte na stejné otázky ohledně zabezpečení jako u čehokoli jiného: jak se aktualizuje, jak se řídí přístup a jak se hlásí zranitelnosti. Naše vlastní odpovědi na tyto otázky najdete v našem Centru důvěry.
Proč jsou sázky vysoké
Zákon stanoví minimum. Právní předpisy o hygieně potravin (nařízení (ES) č. 852/2004, příloha II, jak se uplatňuje ve Velké Británii) říkají: „Chladicí řetězec nesmí být přerušen“, přičemž připouštějí omezená období mimo regulovanou teplotu, pokud to nevede k ohrožení zdraví. Vládní pokyny pro podniky uvádějí, že chlazené potraviny musí být uchovávány při teplotě 8 °C nebo nižší, což označují za zákonný požadavek v Anglii, Walesu a Severním Irsku a za doporučení ve Skotsku. Tytéž pokyny doporučují nastavit chladicí zařízení na 5 °C nebo méně, aby potraviny zůstaly dostatečně studené i při kolísání teploty.
Širší souvislosti sázky ještě zvyšují. Národní kontrolní úřad (National Audit Office) v září uvedl, že zhruba 50 % potravin určených ke spotřebě ve Spojeném království projde chladicím řetězcem, a mezi hlavní rizika, kterým čelí, zařadil „vystavení kybernetickým incidentům zasahujícím systémy řízení teploty, monitorování a logistiky“.
Co udělat tento týden
| Akce | Zdroj doporučení |
|---|---|
| Zjistěte, zda je některý regulátor chlazení dosažitelný z internetu. Nepředpokládejte, že není. | NCSC (srpen 2026): organizace „by neměly předpokládat, že jejich OT není z internetu dosažitelná, aniž by to ověřily“ |
| Odstraňte veřejnou dostupnost z internetu a vzdálený přístup obnovte jen přes zabezpečenou VPN nebo chráněnou síť | Upozornění CERT-FR z 12. října 2026 |
| Než přerušíte datové spojení s dodavatelem chlazení, zkontrolujte své pojistné podmínky | Upozornění CERT-FR z 12. října 2026 |
| Zkontrolujte celou konfiguraci regulátoru, zejména plány odmrazování | Upozornění CERT-FR z 12. října 2026 |
| Změňte výchozí hesla, aktualizujte firmware a vyřaďte zařízení, která výrobce již nepodporuje | CISA a partneři, 5. listopadu 2026 |
| Nastavte rozumné meze požadovaných hodnot a upozornění na odchylky | CISA a partneři, 5. listopadu 2026 |
| Do každé chladírny a každého chlazeného prostoru vozidla, na kterém záleží, osaďte nezávislé čidlo, které upozorní určenou pohotovostní osobu | Naše doporučení |
| Dohodněte se, kdo v 2 hodiny ráno vyrazí na místo a jak se dostane dovnitř | Naše doporučení |
Poslední řádek je ten, který většina plánů vynechává. Upozornění je tak dobré, jako je člověk, který ho přijme, a krok, který může udělat. Předem určete, kdo nosí telefon, co udělá jako první a kdy se zboží přesune nebo zadrží.
Dodávky, návěsy a chladírny dohromady
Pokud provozujete budovy i vozidla, jeden soubor nezávislých čidel napříč chladírnami, chladicími dodávkami a chlazenými návěsy udrží upozornění i záznamy na jednom místě. Bezdrátová čidla lze namontovat bez zapojení do chladicí jednotky, což se hodí i pro pronajaté návěsy a návěsy třetích stran. Pokud vaše sledování čte i data samotné chladicí jednotky, je to užitečné, ale jde o druhý pohled na regulátor, nikoli o nezávislý záznam.
Jak do sebe čidla, brány a upozornění zapadají, uvidíte na naší stránce o monitorování teploty. Širší souvislosti chlazené distribuce najdete v přehledu odvětví potravin a nápojů.
Zdroje: CERT-FR – upozornění CERTFR-2026-ALE-012 (12. října 2026, aktualizováno 16. října 2026); ENISA, Evropská komise a Europol – společné prohlášení ke kybernetickým incidentům v chladicích systémech v celé EU (4. listopadu 2026); CISA, FBI, HHS, USDA a DOT – US Government Partners Urge Hardening Industrial Refrigeration and Cold Chain Monitoring Systems (5. listopadu 2026); NCSC – projev Richarda Horna při zahájení výroční zprávy NCSC 2026 (3. listopadu 2026); NCSC – Disruptive cyber activity highlights risk from internet-exposed systems and edge devices (27. srpna 2026); The Record – British businesses caught in Europe-wide supermarket fridge attacks (3. listopadu 2026); National Audit Office – Resilience of the food supply chain to disruptions (4. září 2026); nařízení (ES) č. 852/2004, příloha II (legislation.gov.uk); GOV.UK – Food hygiene for your business: chilling and freezing. Všechny zdroje znovu ověřeny 15. listopadu 2026. Obecné pokyny, nikoli právní poradenství.